周日的日榜前排,Open Code Review、Modern Web Guidance、Qwen Code、Sure 这些这周都写过了,我跳过它们,又翻了 Python、TypeScript、Rust 分榜,挑了六个近一周没写过的。
今天有条线挺明显:AI 能干的活越来越多,大家反而更在意人怎么插得上手。Plannotator 让你在浏览器里给 Agent 的计划批注,吴恩达的 OpenWorker 把审批做进了架构里,那个炒股技能包开篇就说不替你做买卖决定,NVIDIA 干脆出了个工具专门检查技能到底有没有用。最后两个跟 AI 无关:一个是该升级了的老牌监控工具,一个是 WiFi 安全审计工具。
1. andrewyng/openworker:吴恩达的 AI 同事,桌面版加 SDK
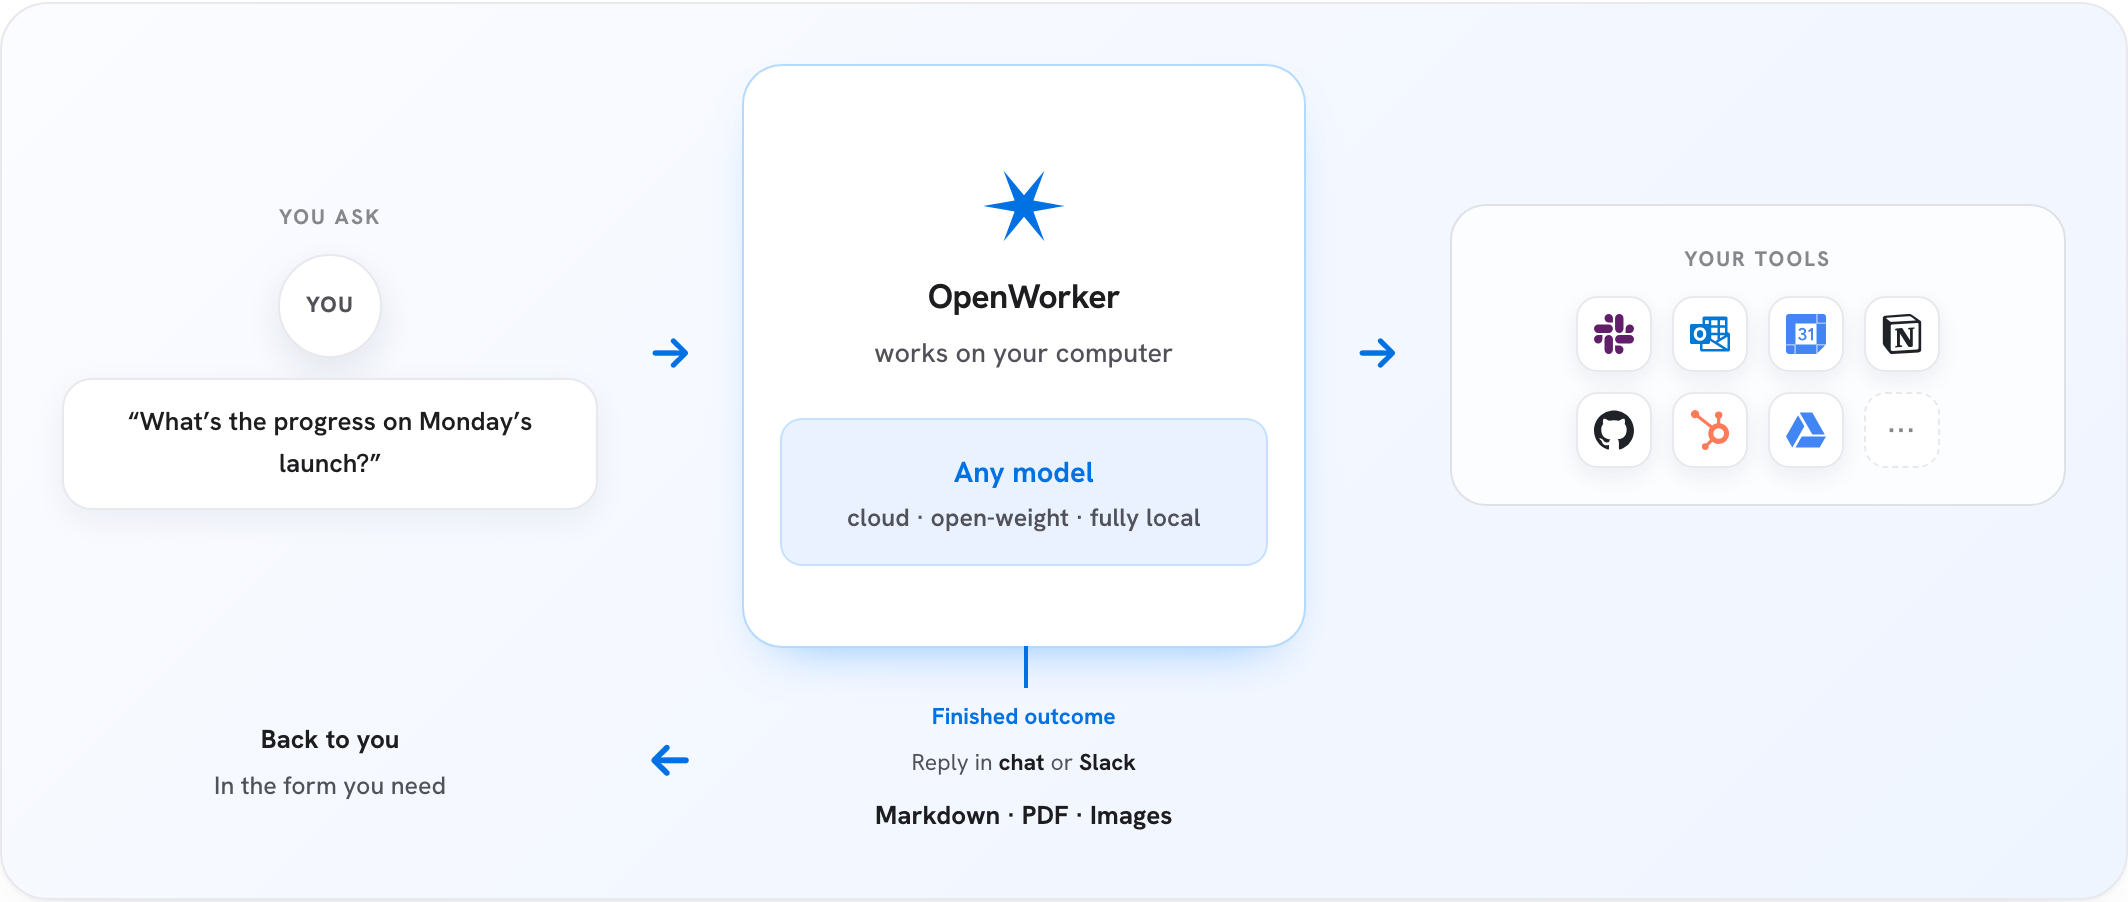
仓库挂在吴恩达本人的账号下,7 月才建,现在 19225 星。它分两块:一个日常干活用的桌面应用,一个给开发者搭 Agent 应用的 Harness SDK。
桌面版的定位是「同事」:整理会议记录写成简报、理文件夹、审代码、扫依赖漏洞,也能接 GitHub、Slack、邮件和日历。在 Slack 里 @ 它,任务在你自己电脑上跑,结果回到原来的帖子里。模型自己选,填云端的 Key,或者用 Ollama 跑本地模型。README 说第一批上的专项同事是安全方向的。
我最想说的是它的审批设计。README 写得很硬:有一批危险且不可逆的操作永远只能人来批,开了全自动审批也降不下这条底线。全自动模式下由一个审核模型放行日常操作,拿不准的交给你,被连续拒绝几次就自动熔断、把控制权还给你。每次工具调用记录是谁批的、为什么。命令还能放进沙盒跑,Mac 上用系统自带的沙盒,不用另装东西。
它是本地优先的,对话、连接器令牌、模型 Key 都存在本机,唯一的云端部分是帮连接器走 OAuth 授权的小服务。
两个要知道的:桌面版还在公开测试;Windows 安装包还没做代码签名,装的时候 SmartScreen 会报警,作者说签名在做。Mac 版只给了 Apple 芯片的下载。
GitHub:andrewyng/openworker · 19225★ · MIT
2. backnotprop/plannotator:给 Agent 的计划写批注,今天日榜第一
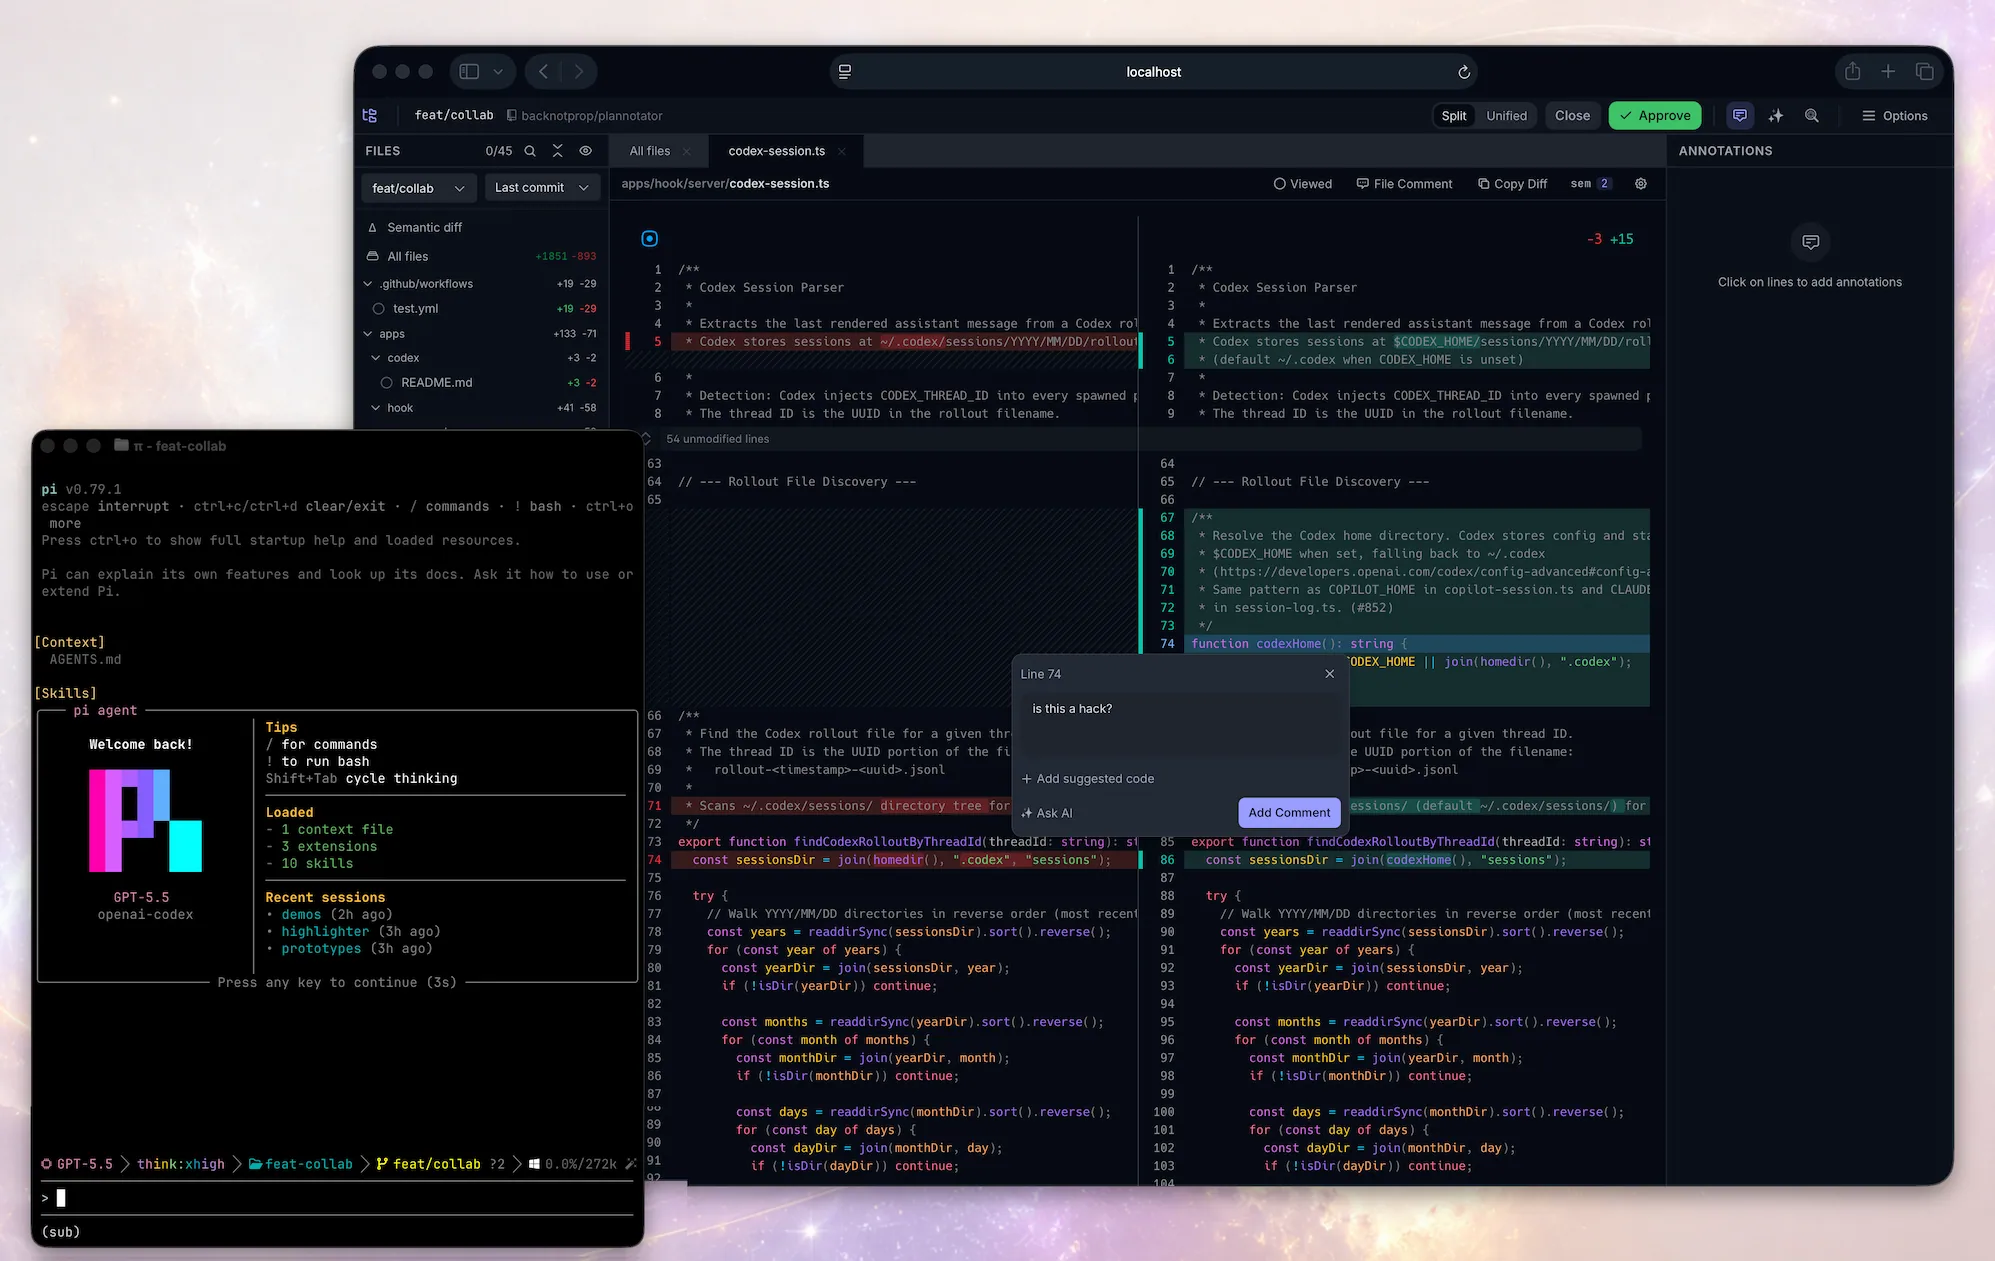
用 Claude Code 或 Codex 做大一点的活,最累的往往是看它的计划:一大段文字在终端里滚,你想对第三步提个意见,只能手打一句「第三步那个不对」。
Plannotator 做的事就是把这一步搬进浏览器。Agent 提出计划或者干完活,页面自动弹出来,你像改文档一样划线、写批注,点发送,反馈直接回到 Agent 那里。代码也能这么审,本地改动、GitHub 的 PR、GitLab 的 MR 都行。支持的 Agent 很全,Claude Code、Codex、Copilot CLI、Gemini CLI、OpenCode 都在列表里。
新加的 Inbox 更像一个收件箱:几个 Agent 同时在干活,各自把问题、文件、待审内容丢进来,你有空再一条条回,回复会送回提问的那个会话。
隐私部分写得很老实。它不收集使用数据,计划和批注默认都在本地。但分享链接要留个心眼:小篇幅的内容是压缩进链接里的,没加密,拿到完整链接的人都能看;大的会加密上传,7 天后过期。另外每次打开页面都会去 GitHub 查新版本,目前关不掉。
更新也勤,今天早上 8 点刚发了 v0.28.65。协议是 Apache-2.0 和 MIT 二选一。
GitHub:backnotprop/plannotator · 11160★ · Apache-2.0 或 MIT
3. tradermonty/claude-trading-skills:74 个炒股技能,开篇先说不替你做决定
看到「炒股技能」四个字我本来想划走,读完 README 反而觉得是今天最克制的一个。
作者说这是他给自己改进交易流程做的东西:主仓位是长期持有、ETF 和分红股,行情合适时拿一小部分做波段。整套技能的目标不是让 AI 告诉你买什么卖什么,而是把每天看盘、风控、做交易计划、写交易日记、复盘这些步骤规范起来。README 原话是「这不是信号服务,也不承诺盈利」,还明确说不适合全自动交易和超短线。
现在一共 74 个技能,从市场宽度、VCP 形态筛选到分红股复查、仓位计算都有,还按目标打包成了几条工作流,比如「每天 15 分钟看大盘」「每周组合复盘」「每笔平仓后记录复盘」。
要注意两点。很多筛选类技能要 FMP 的付费行情 API,组合管理那条线要接 Alpaca;没有这些订阅的话,作者给了 5 个技能的入门路径,但他也说清楚了,不要 API 不等于不要数据,还是得自己准备公开的 CSV、图表截图。另外筛选器基本都是针对美股的。免责声明也写得很全:仅供学习研究,不构成投资建议。
GitHub:tradermonty/claude-trading-skills · 4851★ · MIT
4. NVIDIA/SkillEvaluator:你装的 Agent 技能,到底有没有用
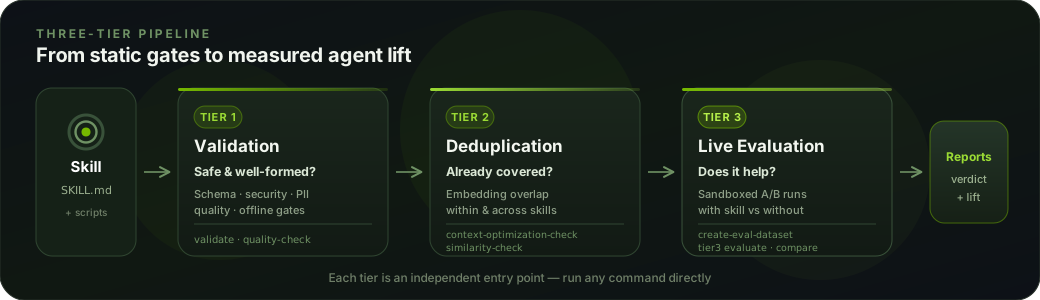
这两个月技能仓库一个接一个上榜,几十个、几百个一包,但很少有人回答一个问题:装了它,Agent 干活真的变好了吗?NVIDIA 这个工具就是来回答这个的。
它分三层查。第一层看技能本身安不安全、格式对不对、在不同 Agent 里能不能用;第二层查指令有没有重复、跟别的技能有没有打架;第三层最实在,真让 Agent 带着技能和不带技能各跑一遍,比结果。
第一层不用 API Key,装好就能跑,README 里的示例技能打了 84.5 分,及格线默认 70。可以接进 GitHub 或 GitLab 的 CI,每次改技能自动查。
pip install skillevaluator
第三层门槛高一些,要模型服务、受支持的 Agent 和一个沙盒,默认用 Docker,README 提醒模型和托管沙盒可能产生费用。另外它标的支持级别是「实验性」,社区支持,没有 SLA。背后有一篇 arXiv 论文,想深挖可以去看。
GitHub:NVIDIA/SkillEvaluator · 1260★ · Apache-2.0
5. louislam/uptime-kuma:9 万多星的老牌监控,自己部署过的该升级了
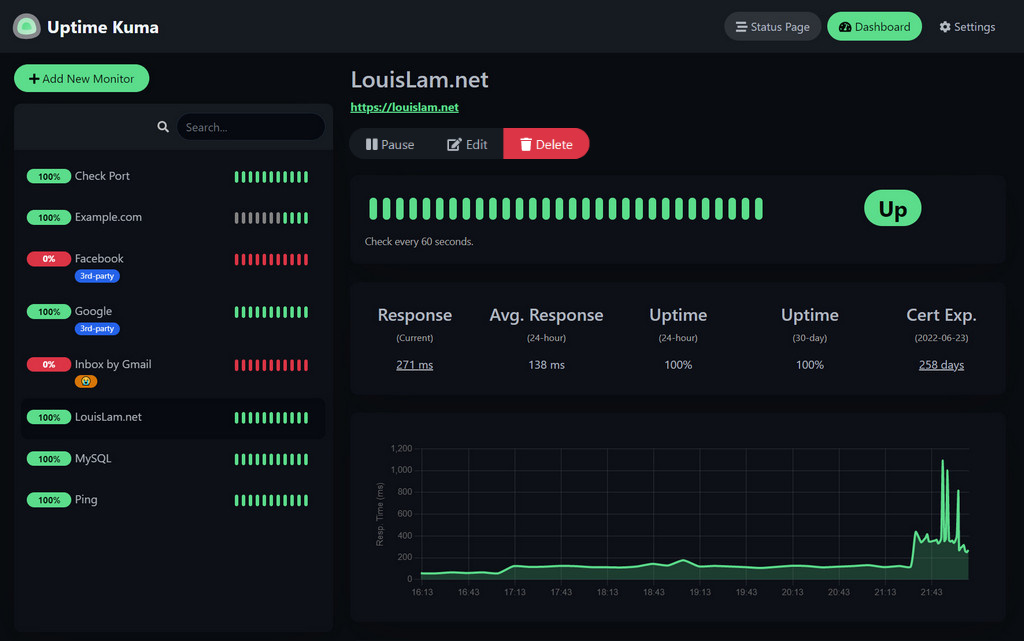
很多人的家庭服务器和小团队都装着它:网站、接口、数据库端口、Docker 容器挂没挂,最快 20 秒查一次,出事通过 Telegram、Discord、Slack、邮件等 90 多种渠道通知你,还能给每个服务做一个对外的状态页。作者当初就是想要一个能自己部署的 Uptime Robot。
今天把它拎出来,是因为 11 月 12 日发的 2.5.11 是个安全版本,修了一个需要管理员权限才能触发的远程代码执行漏洞,起因是上游依赖包的回归,细节说好 7 天后公开。门槛虽然是管理员,但细节一公开就会有人照着试,自己部署的建议这周就升上去。
README 里还有两条容易踩的:数据目录不支持放在 NFS 这类网络文件系统上;Google 搜索排第一的 uptimekuma.co 不是官网,作者说他们管不了那个网站,安装请按 GitHub 仓库里的说明来。
GitHub:louislam/uptime-kuma · 94259★ · MIT
6. martin-olivier/airgorah:Linux 上带图形界面的 WiFi 安全审计

做网络安全的朋友对 aircrack-ng 不陌生,命令一长串。Airgorah 是一个用 Rust 写、GTK4 做界面的图形化工具:扫附近的 WiFi 流量,看哪些设备连在哪个热点上,抓握手包和 PMKID,再尝试破解密码,整个流程在窗口里点着完成。
9 月底的 v0.9.0 加了 PMKID 的检测和破解,同时把 aircrack-ng 套件的依赖去掉了,装起来少了一层麻烦。
门槛在硬件和法律两头。只支持 Linux,网卡要支持监听模式和数据包注入,很多笔记本自带网卡不行。README 开头就写了:只能用来测你自己拥有的网络,攻击别人的 WiFi 在几乎所有国家都违法。
GitHub:martin-olivier/airgorah · 5895★ · MIT
只挑一个的话,我先装 Plannotator,它不改变你用哪个 Agent,只是让你看计划、提意见这一步舒服很多。OpenWorker 值得关注的是它的审批思路,哪怕你不用它,自己做 Agent 产品也可以照着抄。Uptime Kuma 的用户,记得这周升级。